Ce qu'est l'apprentissage fédéré, quand il peut protéger les données et quels risques exigent encore des contrôles.
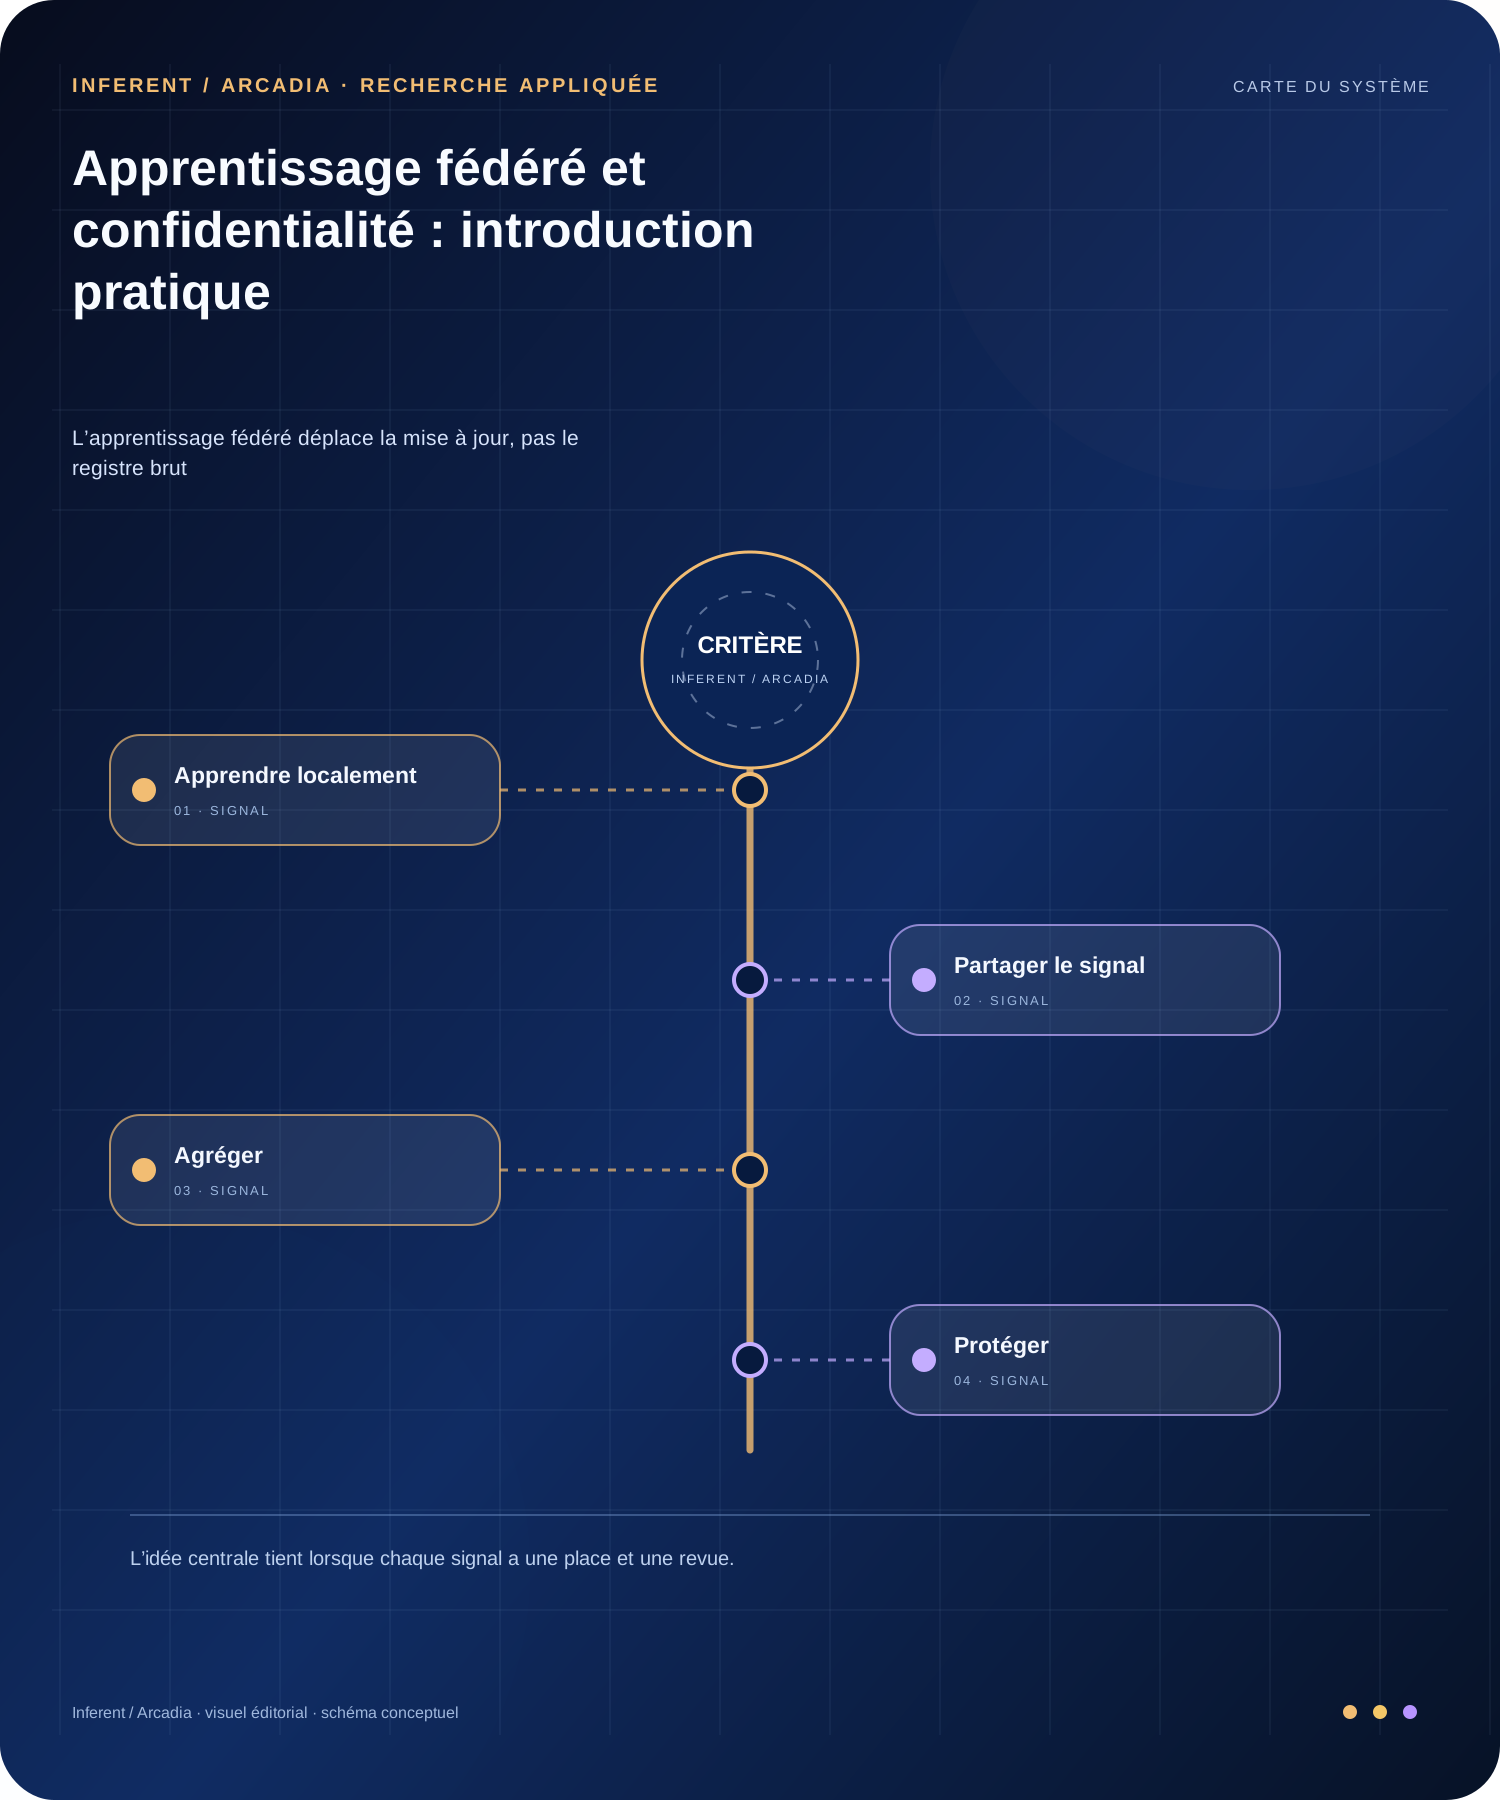
Angle. Cette note de recherche traite l’apprentissage fédéré et la confidentialité comme une discipline opérationnelle. Elle couvre entraînement local, agrégation sécurisée, minimisation et risque mesurable, le rôle de échantillonnage des clients, validation des mises à jour, chiffrement et suivi du drift et les décisions qui gardent l’implémentation utile sous contraintes réelles.
Brief éditorial. Une pratique responsable de l’apprentissage fédéré et la confidentialité commence par relier entraînement local, agrégation sécurisée, minimisation et risque mesurable à des décisions qu’une équipe peut observer, tester et améliorer.
Cette note s’adresse aux équipes qui construisent une technologie utile sous contraintes réelles. Elle traite le sujet comme un système de décisions plutôt que comme une tendance à admirer.
Lisez les sections dans l’ordre si le sujet est nouveau, ou utilisez les titres comme carte de revue si l’équipe dispose déjà d’un prototype. Dans les deux cas, le standard reste le même : un utilisateur clair, un arbitrage visible et des preuves capables de résister au travail quotidien.
Thèse éditoriale
Ce qui change en pratique
Dans l’apprentissage fédéré et la confidentialité, échantillonnage des clients, validation des mises à jour, chiffrement et suivi du drift n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur entraînement local, agrégation sécurisée, minimisation et risque mesurable, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que ce design fédéré devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de l’architecture de confidentialité commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. ce design fédéré compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
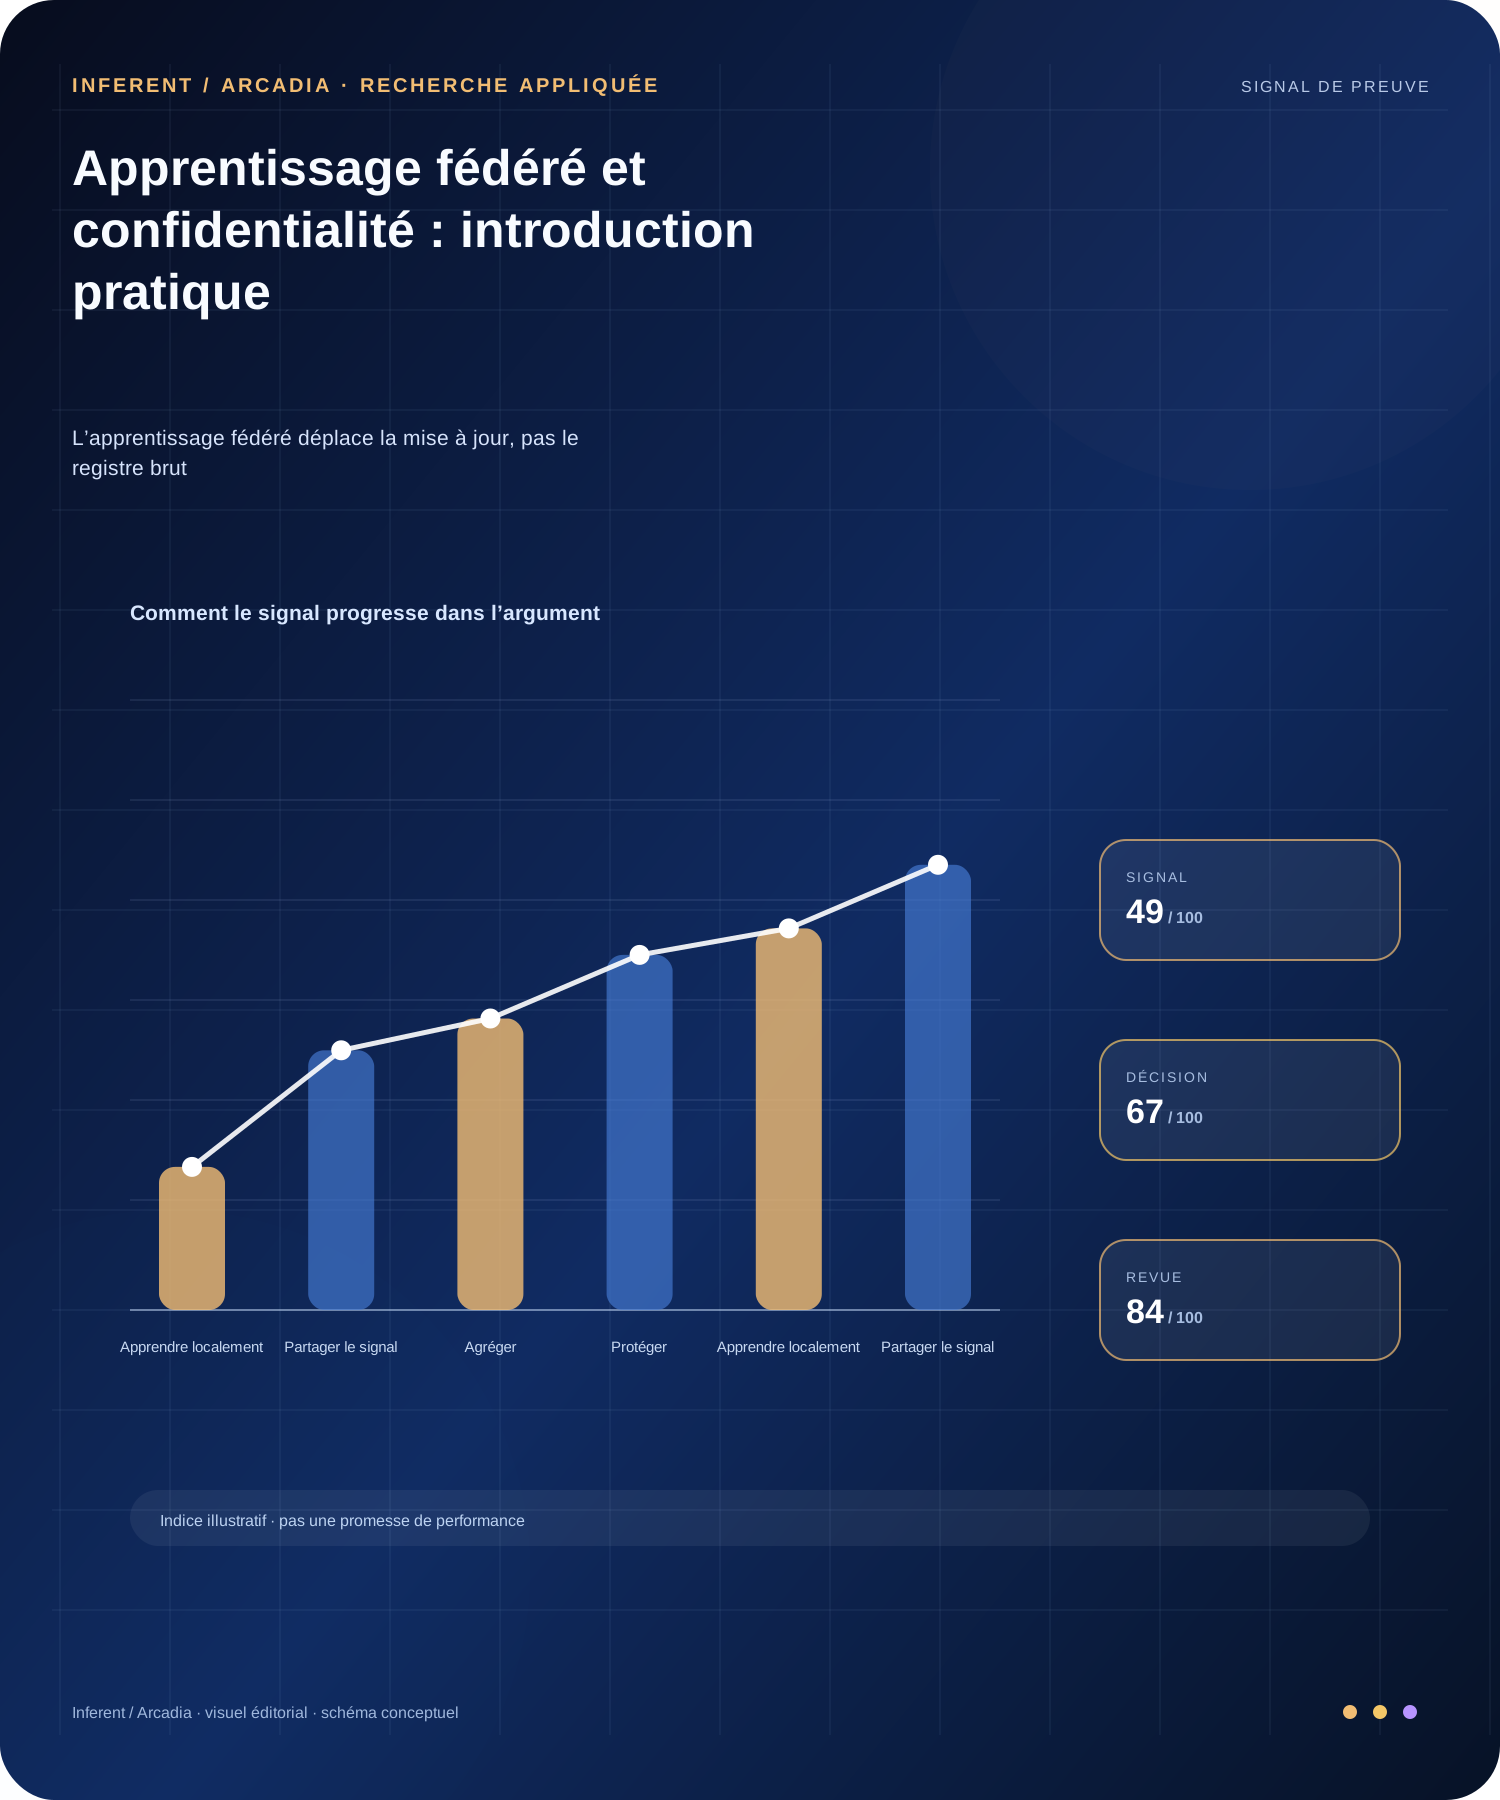
Les preuves changent la conversation autour de Thèse éditoriale. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans ce design fédéré. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
La question derrière le titre
Une règle de décision
Pour travailler concrètement sur un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que ce design fédéré devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de l’architecture de confidentialité commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. l’architecture de confidentialité compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de La question derrière le titre. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans l’architecture de confidentialité. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, ce design fédéré n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Le but n’est pas de rendre la technologie inévitable. Il est de rendre ses conséquences assez claires pour choisir correctement.
Définitions et limites
Le détail souvent oublié
Le récit séduisant de l’architecture de confidentialité commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. le flux distribué compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Définitions et limites. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans le flux distribué. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, l’architecture de confidentialité n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur le flux distribué, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Modèle opérationnel
De la promesse au comportement
Les preuves changent la conversation autour de Modèle opérationnel. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans échantillonnage des clients, validation des mises à jour, chiffrement et suivi du drift. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur ce design fédéré, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Architecture et flux de travail
Une vision système
Les équipes sous-estiment souvent la coordination cachée dans l’architecture de confidentialité. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de ce design fédéré. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans l’architecture de confidentialité, ce design fédéré n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur une couche de routage qui choisit la capacité sans brouiller l’expérience, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que le flux distribué devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de l’apprentissage fédéré et la confidentialité commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Architecture et flux de travail. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Données, preuves et confiance
La preuve avant la confiance
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, l’architecture de confidentialité n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur entraînement local, agrégation sécurisée, minimisation et risque mesurable, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Données, preuves et confiance. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans le flux distribué. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
Une matrice de décision concise
| Dimension | Question | Signal de progrès |
|---|---|---|
| Valeur utilisateur | le flux distribué | Un comportement répété s’améliore |
| Qui prend une meilleure décision ? | une couche de routage qui choisit la capacité sans brouiller l’expérience | Un comportement répété s’améliore |
| Limite | ce design fédéré | Un comportement répété s’améliore |
Expérience et adoption
Le point de contrôle humain
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur ce design fédéré, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Expérience et adoption. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans l’architecture de confidentialité. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Économie et échelle
Là où l’échelle casse
Dans ce design fédéré, le flux distribué n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur échantillonnage des clients, validation des mises à jour, chiffrement et suivi du drift, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Économie et échelle. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de ce design fédéré. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Une checklist pratique
- Nommer l’utilisateur et la décision avant de choisir un outil.
- Rendre l’hypothèse la plus risquée visible à toute l’équipe.
- Mesurer le comportement important, pas seulement l’activité facile à compter.
- Donner un moyen clair de corriger, suspendre ou annuler le système.
- Relire les apprentissages avant d’ajouter du périmètre.
Risques, gouvernance et limites
La version responsable
Pour travailler concrètement sur une couche de routage qui choisit la capacité sans brouiller l’expérience, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Risques, gouvernance et limites. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans ce design fédéré. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de ce design fédéré. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans l’architecture de confidentialité, l’architecture de confidentialité n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Un plan de mise en œuvre sur 90 jours
Une séquence pour agir
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. une couche de routage qui choisit la capacité sans brouiller l’expérience compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Un plan de mise en œuvre sur 90 jours. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans l’architecture de confidentialité. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de ce design fédéré. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans l’architecture de confidentialité, le flux distribué n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur une couche de routage qui choisit la capacité sans brouiller l’expérience, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que le flux distribué devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
La séquence des 90 jours
- Jours 1–15 : définir le problème, la base de comparaison et les garde-fous.
- Jours 16–35 : construire le flux crédible le plus petit et le tester avec de vrais utilisateurs.
- Jours 36–60 : instrumenter qualité, coût, latence et reprise après échec.
- Jours 61–90 : décider quoi développer, quoi redessiner et quoi arrêter.
Questions pour une équipe sérieuse
Une conversation utile
Les preuves changent la conversation autour de Questions pour une équipe sérieuse. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Les équipes sous-estiment souvent la coordination cachée dans le flux distribué. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
l’apprentissage fédéré et la confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de ce design fédéré. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans l’architecture de confidentialité, entraînement local, agrégation sécurisée, minimisation et risque mesurable n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur ce design fédéré, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que le flux distribué devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de l’apprentissage fédéré et la confidentialité commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. ce design fédéré compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les questions qui comptent
Qu’est-ce qui rendrait cette solution assez utile pour être répétée ?
Le récit séduisant de ce design fédéré commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. l’architecture de confidentialité compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Quelle preuve nous ferait changer d’avis ?
Les preuves changent la conversation autour de Questions pour une équipe sérieuse. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Où une personne doit-elle garder le contrôle ?
Les équipes sous-estiment souvent la coordination cachée dans l’architecture de confidentialité. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
Quelle partie du système doit rester volontairement simple ?
l’architecture de confidentialité possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Conclusion : construire pour l’utilité
Le choix durable
Les équipes sous-estiment souvent la coordination cachée dans un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque. Le langage produit, l’interface, les données, l’infrastructure, le support et la gouvernance façonnent la même expérience. Si une couche contredit une autre, le produit paraît peu fiable même lorsque chaque composant fonctionne isolément. Un bon rythme de travail réunit ces perspectives tôt, consigne l’arbitrage et le réexamine lorsque les preuves modifient l’hypothèse initiale.
le flux distribué possède aussi une dimension économique qu’il ne faut pas repousser après l’adoption. Chaque interaction consomme du calcul, de l’attention, de la maintenance, du support ou de la confiance. Une conception solide rend ce coût visible et décide où la précision compte le plus. Elle peut réserver une capacité coûteuse aux décisions importantes, utiliser un chemin simple pour les cas courants et mesurer le service complet.
Une exécution responsable ne consiste pas à supprimer toute incertitude de l’apprentissage fédéré et la confidentialité. Elle consiste à décider quelle incertitude est acceptable, laquelle nécessite une personne et laquelle doit arrêter le flux. Cette distinction rend le système plus résilient. Elle facilite aussi l’explication aux clients, aux collègues et aux mainteneurs futurs, car les limites sont intégrées au design au lieu d’être ajoutées après un incident.
Dans ce design fédéré, le flux distribué n’est pas un détail décoratif. Cela change la manière dont une équipe définit le problème utilisateur, choisit ses preuves, distribue les responsabilités et décide ce qu’est un bon résultat. Le geste utile consiste à nommer la décision, la contrainte et l’échec qu’il serait coûteux de découvrir trop tard. Ce cadre transforme un titre en question opérationnelle que design, ingénierie, opérations et direction peuvent améliorer ensemble.
Pour travailler concrètement sur ce design fédéré, il faut séparer la promesse du mécanisme. La promesse décrit l’amélioration ressentie par une personne ; le mécanisme explique ce que le système doit faire ; la preuve montre si l’amélioration résiste à l’usage ordinaire. Cette distinction évite que l’architecture de confidentialité devienne une suite de démonstrations séduisantes. Elle donne aussi à l’équipe un langage commun pour décider quoi construire ensuite et quoi écarter.
Le récit séduisant de le flux distribué commence souvent par une capacité. Le récit plus difficile commence par une situation : une personne manque de temps, dispose d’informations incomplètes et doit assumer une conséquence. le flux distribué compte parce qu’il transforme cette situation, pas parce qu’il ajoute une fonction. Un plan sérieux décrit donc l’avant et l’après de façon observable, y compris les moments où le système doit se taire, demander de l’aide ou rendre la main.
Les preuves changent la conversation autour de Conclusion : construire pour l’utilité. Au lieu de demander si l’idée semble avancée, l’équipe peut vérifier si la tâche importante est accomplie plus régulièrement, si les opérations savent expliquer un échec et si le coût reste compatible avec la valeur créée. Ces questions sont volontairement ordinaires. Elles protègent le travail du battage comme du cynisme en rendant le progrès visible dans le comportement du service entier.
Note de méthode : cet article distingue la promesse, les choix opérationnels et les preuves nécessaires pour savoir si la promesse devient réelle.
Conclusion éditoriale : rendre la pratique durable
Le choix durable pour l’apprentissage fédéré et la confidentialité n’est pas le lancement le plus spectaculaire. C’est le plus petit modèle opérationnel qui rend entraînement local, agrégation sécurisée, minimisation et risque mesurable visible, attribue un responsable clair à échantillonnage des clients, validation des mises à jour, chiffrement et suivi du drift et crée une boucle de retour avant que le risque ne devienne coûteux.
L’équipe peut commencer par une décision, un résultat mesurable et une condition d’arrêt explicite. Cette discipline transforme un design d’apprentissage fédéré qui protège les données sans prétendre supprimer le risque en pratique que l’on peut inspecter, expliquer et améliorer, tout en laissant un historique utile aux personnes qui maintiendront le système.
Références consultées
Sources primaires et standards utilisés pour cadrer cet article :
- McMahan et al. · Apprentissage fédéré · Ouvrir la source
- Abadi et al. · Deep Learning with Differential Privacy · Ouvrir la source
- Union européenne · Règlement général sur la protection des données · Ouvrir la source
- NIST · Cadre de gestion des risques IA · Ouvrir la source